

Table des matières de l'article :
Nous avons évoqué il y a quelques jours le courriel de masse envoyé par un certain Federico Leva et la controverse suscitée par son initiative de manifestation demandant la suppression de Google Analytics des sites italiens, citant les directives spécifiques du Garant italien de la protection de la vie privée et les références nécessaires au règlement européen RGPD qui, de fait, déclare Google Analytics illégal.
Nous avons donc assisté à plusieurs polémiques en ligne sur les principaux réseaux sociaux qui ont vu passer des personnalités célèbres dans le domaine de l'Analytics (en premier lieu Matteo Zambon fondateur de Tag Manager Italie) ainsi que d'autres personnalités compétentes en matière de droit de l'internet qui ont tant bien que mal conseillé de mettre en place Google Analytics 4 ou GA4 qui garantit une meilleure confidentialité et discrétion et n'a pas besoin d'envoyer l'IP.
Pour qu'il soit clair une fois pour toutes le concept et les implications fondamentales concernant IP et Google Analytics.
Le cœur du problème tourne autour du fait que l'IP est une donnée personnelle, et que le GDPR interdit en fait l'envoi de données personnelles à des serveurs non européens.
Par conséquent, la Commission européenne, considérant l'IP comme une donnée personnelle (à notre avis une erreur grossière de sa part), n'est pas autorisée à l'exporter vers des pays non européens tels que les États-Unis où résident les serveurs de Google Analytics.
L'IP est interprétée comme une donnée personnelle même si elle est anonymisée, c'est-à-dire que le dernier octet est masqué, par exemple 192.168.0.1 devient 192.168.0. * Avec * une plage de 0 à 255.
Nous avons donc tendance à penser et à raisonner dans la perspective qu'en n'envoyant pas l'IP via Google Analytics 4, nous pouvons être conformes au RGPD et à l'abri du problème.
Dommage car tout connaisseur des réseaux sait que pour établir une communication au niveau TCP/IP, il faut présenter son IP au service auquel on souhaite se connecter et remplir le fameux Three Way Handshake qui nécessite obligatoirement l'établissement par la connaissance d'aléatoires numéro de séquence d'un canal de communication.
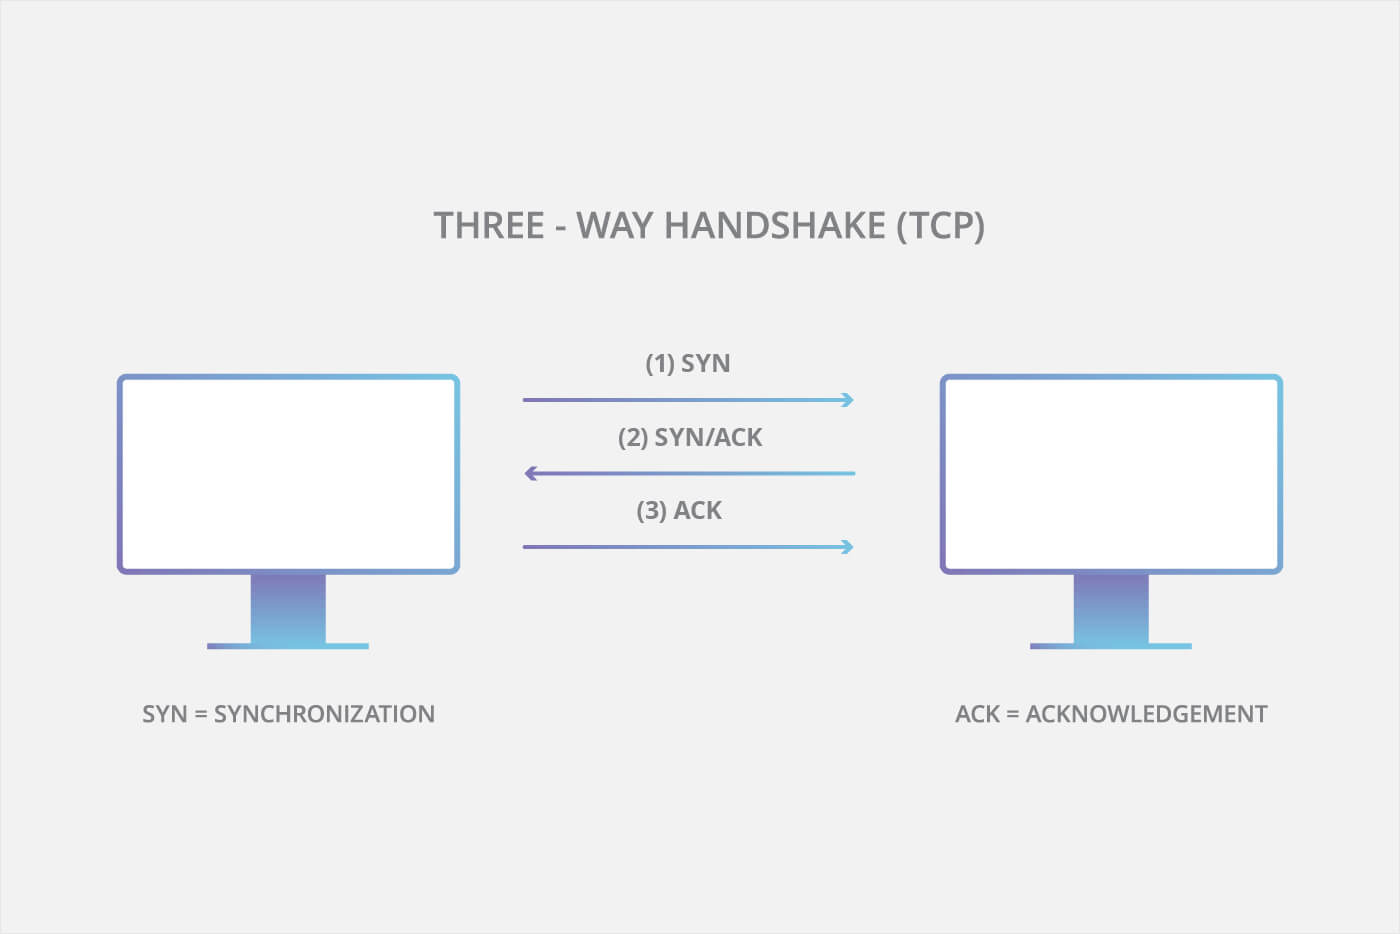
Ainsi même si Google Analytics 4 pouvait se passer d'envoyer explicitement l'IP du visiteur, Google aurait le droit de l'obtenir implicitement en lisant le serveur vérifiable REMOTE_ADDR qui quel que soit le serveur web utilisé et le côté langage de programmation du serveur est parfaitement accessible.
Par exemple voulant parler à des fins purement académiques, PHP dit ceci :
La variable `$_SERVER` est un tableau contenant des informations telles que les en-têtes, les chemins d'accès et l'emplacement des scripts. Les entrées de ce tableau sont créées par le serveur web. Il n'est pas garanti que tous les serveurs web fournissent ces informations ; certains serveurs peuvent en omettre ou en fournir d'autres non répertoriées ici. Cela dit, un grand nombre de ces variables sont décrites dans la spécification CGI/1.1 ; vous devriez donc pouvoir vous attendre à les trouver.
»REMOTE_ADDR» : L'adresse IP à partir de laquelle l'utilisateur visualise la page en cours.
En termes simples, il est inutile que Google Analytics 4 ne nous transmette pas l'adresse IP du visiteur IP si le visiteur avec son navigateur se connecte effectivement au site Google Analytics pour télécharger le fichier JS.
C'est déjà de quoi saper les bonnes intentions de Google Analtics 4 et ceux qui préconisent Google Analytics 4 conforme au RGPD.
Mais le problème n'est pas seulement cela, mais il est beaucoup plus grave et structurel.
Patriot ACT : pourquoi les centres de données et les succursales en Europe ne suffisent pas.
Inhérent au problème soulevé par Federico Leva concernant Google Analytics, de nombreux professionnels (dont nous en premier lieu) pensaient qu'il suffisait pour une entreprise comme Google ou Facebook d'avoir des succursales européennes et des centres de données européens sur lesquels confiner les données des utilisateurs européens à être parfaitement conforme aux exigences imposées par le RGPD.
Cependant, bien que cette interprétation soit de facto correcte, elle se heurte inévitablement au Patriot ACT américain et à toutes les obligations qu'il implique directement ou indirectement et même seulement potentiellement dans une ligne purement théorique.
Qu'est-ce que le Patriot ACT américain ?
Le USA PATRIOT Act (abréviation de Uniting and Strengthening America by Providing Appropriate Tools Required to Intercept and Obstruct Terrorism Act of 2001 ) est une loi fédérale promulguée par le président George W. Bush le 26 octobre 2001. L' acronyme aurait été inventé par Chris Cylke, un ancien membre du personnel de la commission judiciaire de la Chambre des représentants.
L'objectif de la USA PATRIOT Act est de dissuader et de punir les actes terroristes aux États-Unis et dans le monde, d'améliorer les outils d'enquête des forces de l'ordre et d'autres fins, dont certaines incluent :
- Renforcer les mesures américaines pour prévenir, détecter et poursuivre le blanchiment d'argent international et le financement du terrorisme ;
- Sous réserve d'un examen particulier des juridictions étrangères, des institutions financières étrangères et des catégories de transactions internationales ou des types de comptes qui sont susceptibles d'abus criminels ;
- Exiger que tous les membres appropriés de l'industrie des services financiers signalent tout blanchiment d'argent potentiel ;
- Renforcer les mesures visant à empêcher l'utilisation du système financier américain à des fins personnelles par des fonctionnaires étrangers corrompus et faciliter le rapatriement des avoirs volés aux citoyens des pays auxquels ces avoirs appartiennent.
La loi renforce le pouvoir de la police et des agences de renseignement américaines, telles que la CIA, le FBI et la NSA, dans le but de réduire le risque d'attaques terroristes aux États-Unis, affectant ainsi la vie privée des citoyens.
Quatorze des seize dispositions de cette loi ont été rendues permanentes.
Parmi les autres dispositions promues par le vote, dont une série d'amendements favorisaient l'application, figurent la possibilité d'écoutes téléphoniques, d'accès aux informations personnelles et de prise d'empreintes digitales dans les bibliothèques, qui a expiré le 1er juin 2015. Le lendemain, leur la validité a finalement été approuvée jusqu'en 2019. Deux projets de loi précédemment présentés (le USA Act et le Financial Anti-Terrorism Act) ont également fusionné dans la loi.
La législation résultant de la mise en œuvre du USA PATRIOT Act (Uniting and Strengthening America by Providing Appropriate Tools Required to Intercept and Obstruct Terrorism Act) du 26 octobre 2001, prolongé jusqu'en juin 2015, exige que les entreprises américaines, ainsi que leurs filiales dans le monde entier, et les fournisseurs d'hébergement américains ou les fournisseurs d'hébergement européens affiliés à des entreprises américaines, permettent aux agences de renseignement américaines d'accéder à toutes les données personnelles.
Il est rappelé que données personnelles désignent : « (..) Toute information concernant une personne physique identifiée ou identifiable, directement ou indirectement, notamment par référence à un numéro d'identification ou à un ou plusieurs éléments spécifiques caractéristiques de son identité. Pour déterminer si une personne est identifiable, tous les moyens qui peuvent raisonnablement être utilisés par le responsable du traitement ou d'autres personnes pour identifier cette personne doivent être pris en considération. Le traitement de données à caractère personnel désigne toute opération ou ensemble d'opérations effectuées sur ces données, quel que soit le procédé utilisé, notamment la collecte, l'enregistrement, l'organisation, la conservation, la consultation, le traitement, la modification, la sélection, l'extraction, la comparaison, l'utilisation, l'interconnexion , le blocage, la communication, la diffusion, l'annulation et la destruction des données même si elles ne sont pas enregistrées dans une base de données. Par archive de données personnelles, nous entendons tout ensemble de données personnelles structurées et stables, accessibles selon des critères précis. La personne intéressée par le traitement des données personnelles est la personne à laquelle les données se réfèrent ".
Et voici le problème flagrant : cela rend cette obligation obligatoire pour les entreprises américaines, ainsi que pour leurs filiales dans le monde entier.
Bref, si Google Europe faisait référence à Google Inc aux États-Unis d'Amérique, le problème serait présent et absolument incompatible avec le RGPD.
On parle de Google Analytics, Facebook mais le problème est bien plus gros et pratiquement infini.
Il peut sembler naturel que le grand public se concentre sur la question soulevée concernant Google Analytics, puisque l'Autorité italienne de protection des données a effectivement émis une injonction de 90 jours pour le retirer des sites italiens, mais il est également vrai que le problème de la conformité au RGPD et de l'exportation de données vers le territoire européen est beaucoup plus vaste et affecte également Facebook ces jours-ci, l'Irlande ayant déjà exprimé son opinion.
Le problème une fois qu'il est tel, c'est pour tout le monde, c'est Microsoft, pour Google, pour Facebook, pour Netflix, pour Amazon, pour toute entreprise américaine qui a aussi des filiales en Europe.
Cela signifie que l'Europe, avec cette loi absurde, devrait en fait interdire à toute entreprise non européenne d'avoir des relations de traitement de données européennes, ce qui est probablement impossible, notamment en raison du fait que l'Europe n'est pas en mesure de garantir de nombreux services actuellement proposés par des entreprises américaines ou non européennes. entreprises.
La solution au problème n'est pas technique, mais politique.
Pour ceux qui s'interrogent sur la virtuosité technique sur la façon de supprimer, remplacer, remplacer Google Analytics, il devrait avoir la même rigueur en n'utilisant pas Gmail, n'utilisant pas Hotmail, n'utilisant pas Yahoo, supprimant les logiciels en ligne qui permettent d'effectuer les tâches les plus disparates. fonctions dont de nombreuses professionnelles et ouvrières.
Et il y aurait le problème de la propagation des erreurs, en fait il suffirait que, par exemple, une entreprise qui se définit comme conforme au GDPR utilise Google Suite au sein de son organisation, peut-être pour un usage purement interne, peut-être pour gérer la liste des clients via un tableur défaillant et voilà que l'entreprise conforme RGPD devient en fait une entreprise non conforme RGPD avec le règlement européen sur la vie privée.
L'Europe devrait disposer de substituts prêts dignes et adaptés à la hauteur de nombreux logiciels non européens, un circuit publicitaire tel que Google Adsense ou Google Adwords par exemple ou Fb ADS.
Cela ne vous semble-t-il pas étrange que le problème se soit uniquement concentré sur Google Analytics ? La vérité était probablement déjà sous les yeux de tout le monde et tout le monde (y compris les gouvernements et les garants de la vie privée) était en fait bien conscient de l'absurdité de la loi et ferma les deux yeux, abandonnant ce qui semblait en fait être la solution la plus sage et la plus réalisable.
Jusqu'à ce que certains virtuoses des lois et règlements décident de faire appel au règlement RGPD et commencent donc à utiliser une loi insensée et néfaste pour l'économie européenne, pour leur profit personnel.
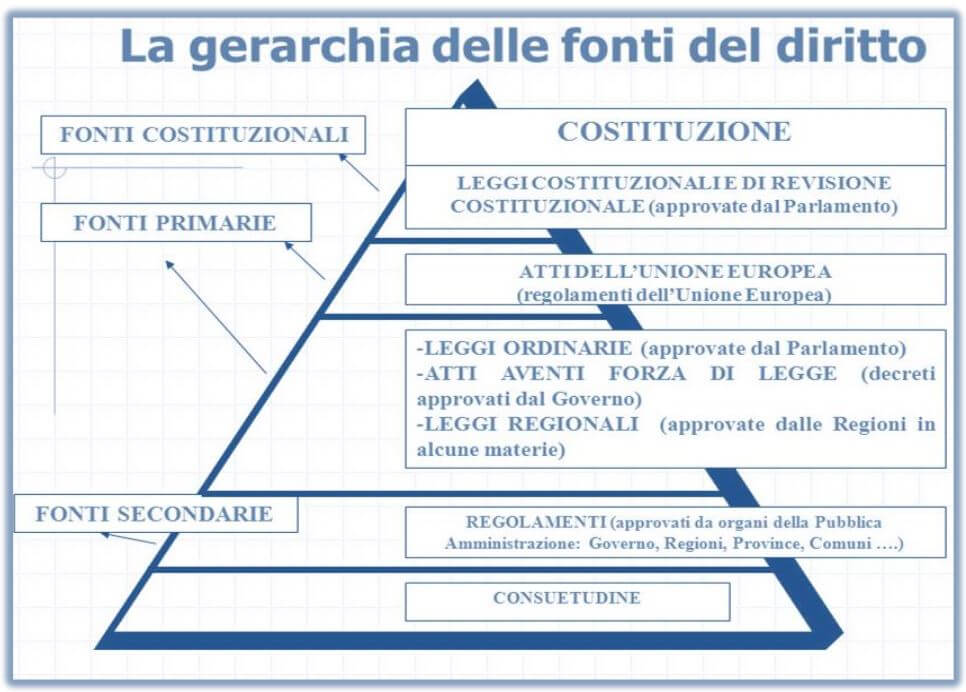
Le garant a nécessairement reçu la plainte en l'enregistrant et a dû s'exprimer (peut-être malgré lui) sur la base de ce qui est actuellement la réglementation en vigueur, en se souvenant toutefois et en gardant à l'esprit la hiérarchie des sources, selon laquelle l'Europe légifère et les États membres reconnaissent dans les 90 jours.
Même si, hypothétiquement, l'Autorité italienne de protection des données avait compris l'absurdité de ce qui est énoncé dans le RGPD et avait (j'espère) voulu au fond d'elle éviter de statuer de cette manière en déclarant Google Analytics illégal , il est également vrai que dans le rôle institutionnel qu'elle occupe, elle ne pouvait pas faire autrement que d'appliquer la réglementation en vigueur.
Le fait qu'il n'ait pas sanctionné, mais qu'il ait gentiment averti avec 90 jours pour supprimer Analytics est un indice qu'il existe une certaine compréhension de la part du Garant qui en tout cas est formellement mis en cause pour s'exprimer et le fait dans le seule façon possible, ou du moins pour l'instant.
Réinitialisation du bouclier de confidentialité comme solution à tous les problèmes.

Il faut considérer directement que l'Italie fait partie de l'Europe, mais l'Italie est plus proche des États-Unis que d'autres pays européens comme l'Irlande par exemple.
Il n'est pas nécessaire de se souvenir de l'histoire, en particulier de la Seconde Guerre mondiale et des raisons pour lesquelles, en tant qu'Italiens plus qu'Européens, nous sommes plus atlantistes que d'autres pays de l'UE.
Il serait donc souhaitable de renouveler un pacte de coopération avec les États-Unis d'Amérique, qui portait jusqu'à récemment le nom de Privacy Shield avant son abolition due encore une fois à un militant qui a décidé de faire appel.
Qu'est-ce que le Privacy Shield ?
Il Privacy Shield,2 ou le « bouclier de confidentialité » entre l'UE et les États-Unis, est un mécanisme d'auto-certification pour les sociétés établies aux États-Unis souhaitant recevoir des données personnelles de l'Union européenne. En particulier, le les entreprises s'engagent à respecter les principes qui y sont énoncés et à fournir aux parties intéressées (c'est-à-dire à toutes sujets dont les données personnelles ont été transférées depuis l'Union européenne) outils de protection adéquats, sanction le retrait de la liste des entreprises certifiées ("Privacy Shield List") par le Département de Commerce américain et sanctions possibles par le Federal Trade Commission (Commission Fédéral du Commerce). La Commission européenne a estimé que le système offre un niveau adéquat de protection des données à caractère personnel transférées d'une personne dans l'UE à une société établie aux États-Unis et qui, donc, il Shield constituent une source de garanties légales quant aux transferts de données dans
question. Le bouclier de protection des données UE-États-Unis est en vigueur depuis le 1er août 2016. Le bouclier s'applique à toutes les catégories de données personnelles transférées de l'UE vers les États-Unis, y compris les informations
données commerciales, de santé ou de ressources humaines, à condition que l'entreprise américaine destinataire ait autocertifié votre adhésion au régime.
Abolition du Privacy Shield
La Cour de justice de l'Union européenne (CJUE) a statué le 16 juillet 2020 ( dans l'arrêt dit « Schrems II » ) concernant le régime de transfert de données entre l'Union européenne et les États-Unis, invalidant la décision d'adéquation du Privacy Shield adoptée en 2016 par la Commission européenne suite à l'expiration de l' accord Safe Harbor.
La CJUE, par un arrêt du 16 juillet 2020 (également connu sous le nom de "Schrems II"), a déclaré invalide la décision 2016/1250 de la Commission européenne, démantelant la possibilité d'utiliser le "Privacy Shield" comme base juridique pour les transferts de données personnelles. données des citoyens européens aux États-Unis.
En fait, la Cour a estimé que le « Privacy Shield » n'avait pas rempli son objectif de limiter l'ingérence du gouvernement américain dans les données des citoyens européens.
La Cour a également relevé l'insuffisance de la protection judiciaire offerte par le « Privacy Shield » ; en particulier, "l'Ombudsperson", c'est-à-dire l'organe chargé de la procédure de médiation susceptible d'être activée en cas d'atteinte à la vie privée, est dépourvu de pouvoirs de décision contraignants à l'égard des organes de renseignement américains et ne présente pas, à l'égard de la l'administration, un degré d'indépendance propre à garantir la protection effective des intéressés.
Parallèlement, la CJUE s'est prononcée à propos des clauses contractuelles types, affirmant leur validité. Toutefois, la Cour a subordonné l'utilisation de ces clauses à une appréciation préalable, menée au cas par cas, que l'exportateur et l'importateur de données sont tenus d'effectuer avant le transfert, en tenant compte des circonstances liées au transfert. lui-même.
Conclusion et solutions possibles
Il semble donc nécessaire de pouvoir gérer cela précisément de deux manières, soit l'activation totale du Privacy Shield pour les entreprises américaines et leurs succursales, filiales, succursales européennes, quelles qu'elles soient.
Ou de pouvoir établir une liste d'entreprises certifiées et coopérantes et donc autorisées à traiter des données au niveau européen. La norme pourrait être évaluée par exemple sur des entreprises impactantes qui n'ont pas de substituts européens, pensez par exemple à Amazon ou pensez par exemple à Google Analytics ou Google Adsense qui a maintenant une large diffusion. Il pourrait être judicieux, bien que limitatif, de donner une "licence" à ces entreprises qui sont désormais des compagnons dans la vie professionnelle et non à tous les citoyens européens, compte tenu du fait que les inconvénients sont nettement inférieurs aux avantages, surtout lorsqu'il n'existe pas d'alternatives pratiques qui peuvent être mis en œuvre aujourd'hui jusqu'à demain.
Il est donc fort probable, malgré l'intitulé de ce post, qu'aucune entreprise parmi celles citées ne sera tuée et mise dans l'impossibilité de fonctionner, après tout si elle le fait depuis près de 20 ans sans aucun problème factuel pour pour quelle raison le problème devrait-il commencer maintenant ?
De plus, après deux ans de crise due au covid et une nouvelle récession économique en vue, se focaliser sur des aspects marginaux comme ceux que l'on vient d'évoquer est encore plus contraignant pour le commerce intérieur.
Parce qu'il est clair que même pour un Italien qui vend à un Italien, il faut des outils qui passent sur des serveurs américains, et celui qui liquide tout en citant que c'est juste n'étant en fait que du protectionnisme commercial, devrait changer d'avis quand l'augmentation des coûts de la publicité se répercutera implacablement sur leur porte-monnaie avec des prix plus élevés.

