

Table des matières de l'article :
Introduction
Au cours des dernières décennies, Internet est devenu un élément essentiel de la vie quotidienne de milliards de personnes. La navigation sur le Web est une activité habituelle à des fins personnelles et professionnelles, impliquant des individus de tous âges et de tous horizons. Cependant, cette dépendance croissante à l’égard d’Internet a également entraîné une augmentation des comportements illicites, allant de simples insultes sur les réseaux sociaux à des délits plus graves tels que la fraude informatique, les escroqueries en ligne et les délits liés à la pédopornographie.
Derrière chaque action numérique subsistent des traces, souvent enregistrées dans les journaux du serveur web , des fichiers qui collectent des informations sur l'activité de navigation des utilisateurs. Ces données peuvent révéler qui a visité une page, téléchargé un fichier ou laissé un commentaire.
C’est pourquoi les webmasters, les hébergeurs et les administrateurs système sont parfois amenés à répondre à des demandes des autorités judiciaires, qui exigent l’accès aux journaux de serveur web afin d’identifier les responsables d’actes illégaux. Toutefois, ces informations doivent être gérées conformément à la loi, notamment au droit italien et au Règlement général sur la protection des données (RGPD).
Cet article analyse comment conserver les journaux du serveur Web conformément à la loi, en respectant à la fois les besoins des autorités et ceux de la protection des données personnelles, offrant un guide pratique aux professionnels de l'informatique.
Qu'est-ce que le RGPD ?
Le Règlement général sur la protection des données (RGPD) , instauré par l'Union européenne et entré en vigueur le 25 mai 2018, est l'un des cadres réglementaires les plus importants en matière de protection des données personnelles. Son objectif principal est de garantir que les données collectées et traitées par les organisations soient gérées de manière transparente, sécurisée et dans le respect des droits des personnes.
Le RGPD s'applique à toute entité traitant les données personnelles des citoyens de l'UE, qu'elle opère au sein de l'Union ou en dehors. Les données personnelles désignent toute information permettant d'identifier une personne physique, directement ou indirectement, telle que le nom, l'adresse IP, l'e-mail ou les informations de localisation.
Qu'est-ce qu'un journal de serveur Web ?
Un serveur web est un logiciel conçu pour recevoir et répondre aux requêtes HTTP et HTTPS des clients, généralement des navigateurs ou d'autres applications. Autrement dit, c'est le composant qui permet l'affichage des sites web et des applications web sur Internet. Parmi les serveurs web les plus utilisés et les plus connus, on trouve :
- Apache HTTP Server: L'un des serveurs Web les plus anciens et les plus populaires, très polyvalent et pris en charge par une large communauté open source.
- Nginx: Célèbre pour son efficacité dans la gestion des connexions simultanées, souvent utilisé à la fois comme serveur Web et comme proxy inverse.
- LiteSpeed: Apprécié pour ses hautes performances, notamment dans les environnements d'hébergement mutualisé et avec des CMS comme WordPress.
Chaque serveur web génère des fichiers appelés journaux , qui enregistrent les activités effectuées sur le serveur. Ces journaux contiennent un historique détaillé des opérations réalisées par le serveur lors du traitement des requêtes des utilisateurs. Les informations généralement enregistrées comprennent :
- Adresse IP de l'utilisateur: Identifie l'appareil d'où provient la demande.
- Date et heure de la demande: Indique quand l'utilisateur a interagi avec le serveur.
- URL obligatoires: Spécifie quelles ressources ont été demandées (pages, fichiers, images, etc.).
- Méthode HTTP utilisée: Indique le type d'opération effectuée, telle que GET, POST ou DELETE.
- Réponse du serveur: signale le code d'état renvoyé par le serveur, tel que 200 (succès), 404 (page introuvable) ou 500 (erreur du serveur).
- Agent utilisateur: Contient des informations sur le navigateur, le système d'exploitation et l'appareil utilisé par l'utilisateur.
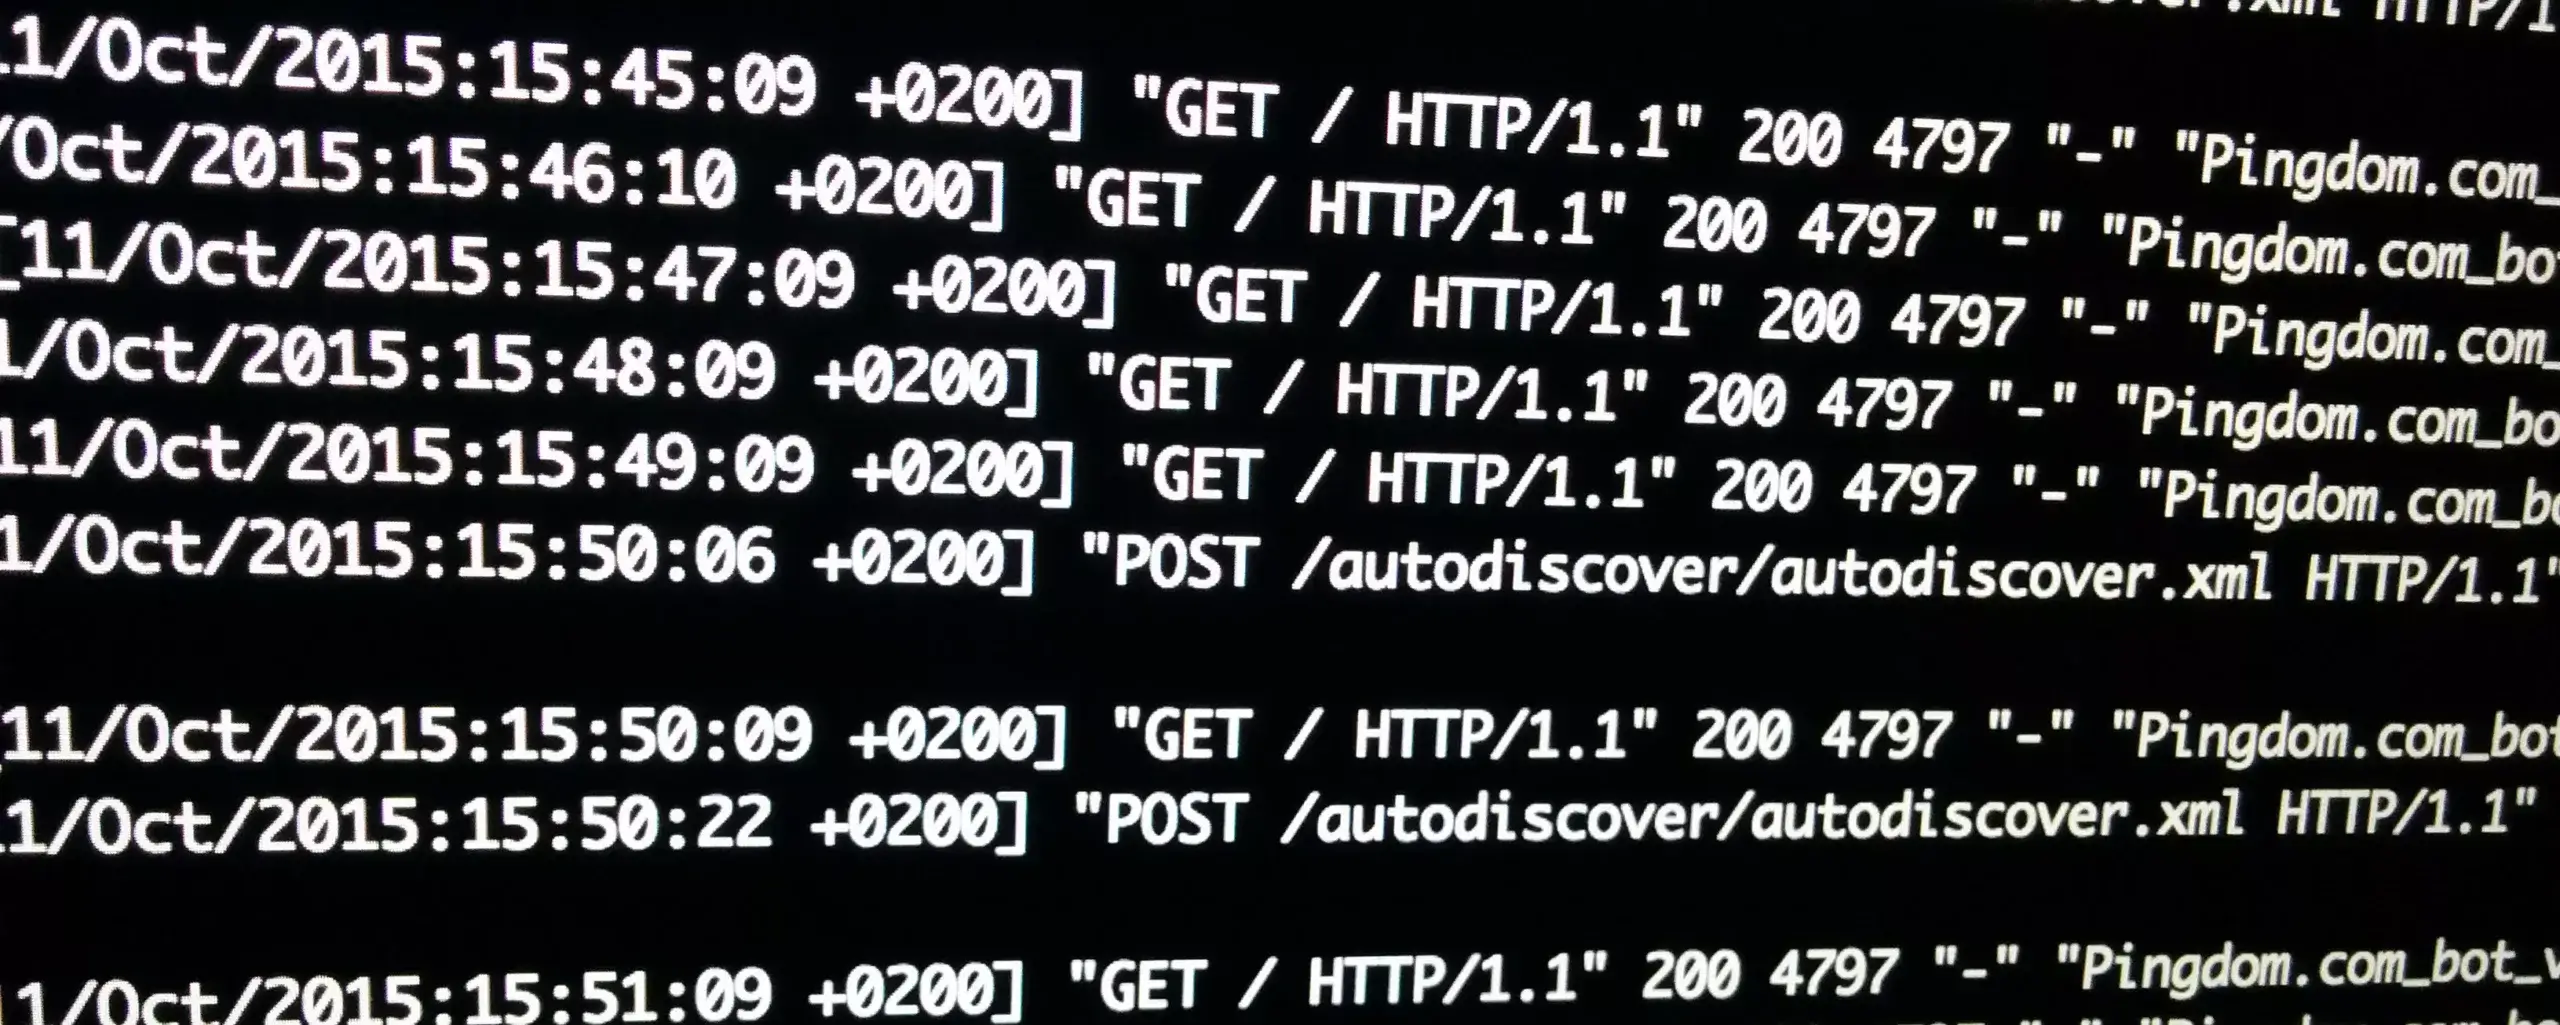
Ces données sont essentielles au fonctionnement, à la sécurité et à l'optimisation des sites web, nous permettant de diagnostiquer les problèmes, de surveiller le trafic et de détecter les activités suspectes. Cependant, une grande partie de ces informations, telles que les adresses IP, peuvent être considérées comme des données personnelles au sens du RGPD, ce qui exige une gestion rigoureuse et conforme à la réglementation.
Législation italienne et conservation des journaux
En Italie, la gestion et le stockage des journaux de serveurs web sont régis par un ensemble complexe de réglementations étroitement liées au Règlement général sur la protection des données (RGPD) . Ces réglementations ajoutent souvent des précisions et des obligations spécifiques par rapport au cadre européen, notamment en matière de sécurité, d'enquêtes judiciaires et de prévention de la criminalité.
Le Code des communications électroniques
Le Code des communications électroniques (décret législatif 259/2003) constitue une référence essentielle . Il établit des obligations spécifiques pour les fournisseurs de services de télécommunications et d'accès à Internet. Plus précisément, ce code exige la conservation des données de trafic collectées à des fins de détection et de répression de la criminalité pendant une durée minimale de 12 mois . Ces données comprennent :
- Source et destination de la communication (adresses IP et numéros de port).
- Date, heure et durée de la connexion.
- Protocole utilisé (par exemple, HTTP, HTTPS ou FTP).
L'exigence de conservation pendant au moins un an vise à garantir que les informations nécessaires à une enquête puissent être récupérées par les autorités compétentes.
Obligations des prestataires de services
Les fournisseurs de services Internet, d’hébergement et de télécommunications sont soumis à des règles plus strictes que les autres opérateurs. En Italie, ces sujets doivent tenir des registres non seulement à des fins techniques ou administratives, mais aussi pour répondre à d'éventuelles demandes des autorités judiciaires. Le non-respect de ces obligations peut entraîner des sanctions administratives ou pénales, selon la gravité de la violation.
Concernant les fournisseurs d'hébergement , bien qu'ils ne soient pas explicitement assimilés aux fournisseurs de télécommunications, ils ont des obligations indirectes de coopération avec les autorités. Par exemple, les journaux de serveur web peuvent être demandés afin d'identifier les personnes ayant mis en ligne du contenu illégal sur une plateforme hébergée ou de retrouver l'auteur d'une fraude.
Stockage prolongé dans des cas particuliers
Dans des situations particulières, telles que les enquêtes sur des délits graves (par exemple terrorisme ou pédopornographie), la conservation des journaux peut être étendue au-delà des conditions standard. Dans de tels cas, à la demande des autorités judiciaires, les données pourront être conservées pour une durée plus longue, à condition que la demande soit justifiée et intervient dans le respect de la législation sur la protection des données personnelles.
Différences entre le RGPD et la législation italienne
Contrairement au RGPD, qui laisse place à des interprétations plus générales concernant la durée de stockage, la législation italienne est souvent plus détaillée et prescriptive. Cela crée une situation complexe, dans laquelle les professionnels de l'informatique doivent équilibrer :
- Durée minimale: En Italie, la conservation des données de trafic pendant au moins 12 mois est obligatoire à des fins de sécurité publique et de détection des délits.
- Durée maximale: Le RGPD impose le principe de « limitation de la conservation », selon lequel les données ne doivent pas être conservées au-delà de ce qui est nécessaire aux finalités déclarées.
- Compatibilité entre réglementations: La loi italienne peut élargir les exigences du RGPD, mais ne peut pas les contredire. Par exemple, vous ne pouvez pas exiger que les journaux soient conservés indéfiniment sans une base juridique solide.
Autres références réglementaires
D'autres instruments législatifs qui influencent la conservation des grumes en Italie comprennent :
- Code concernant la protection des données personnelles (Décret législatif 196/2003): Intégré au RGPD, précise les critères de stockage des données personnelles au niveau national.
- Loi contre le terrorisme (Décret législatif 155/2005): Introduit des obligations de coopération spécifiques pour la surveillance et la conservation des données liées aux menaces terroristes potentielles.
- Règlement AGCOM: Pour les fournisseurs de contenu numérique, impose des responsabilités indirectes dans la gestion des données relatives aux utilisateurs et aux activités en ligne.
Erreurs à éviter lors de la gestion des journaux et des IP à l'aide de CDN et de proxys inverses
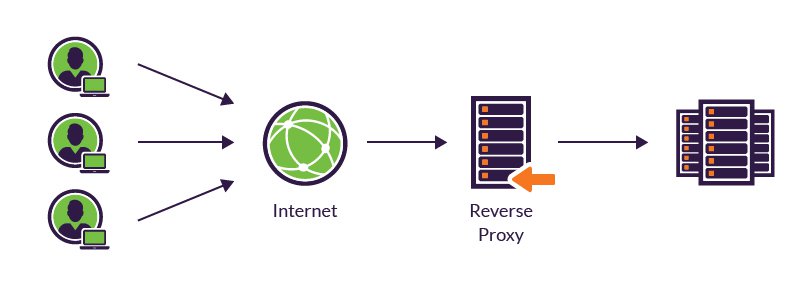
Lorsqu'on utilise un CDN (réseau de diffusion de contenu) ou une technologie de proxy inverse comme Varnish , NGINX , Cloudflare ou Caddy , une couche intermédiaire est introduite entre l'utilisateur et le serveur d'origine. Si cette couche n'est pas correctement configurée, les données enregistrées dans les journaux peuvent être altérées. Une erreur fréquente consiste à enregistrer l'adresse IP du proxy inverse dans les fichiers journaux au lieu de l'adresse IP réelle de l'utilisateur effectuant la requête. Cela se produit car, dans la configuration par défaut, le serveur d'origine considère l'adresse source comme étant celle du proxy ou du nœud CDN ayant relayé la requête, et non celle du client final.
Ce problème peut avoir des conséquences importantes. L'enregistrement de l'adresse IP du proxy compromet la validité des journaux à plusieurs égards. Du point de vue de la sécurité , il devient difficile d'identifier la source réelle des attaques, telles que les tentatives d'intrusion ou les activités suspectes. Du point de vue de la conformité légale , cette erreur peut empêcher de répondre aux demandes des autorités chargées de l'application de la loi, qui exigent souvent les journaux pour identifier l'utilisateur responsable d'activités illicites en ligne. De plus, dans le cadre de l'analyse du trafic , le fait de ne pas enregistrer les véritables adresses IP des utilisateurs peut entraîner des données inexactes, réduisant ainsi la fiabilité des indicateurs clés pour l'optimisation et la gestion du site web.
Ce défi devient encore plus pertinent dans les scénarios complexes, où le trafic est réparti sur plusieurs nœuds CDN ou sur plusieurs couches proxy. Pour éviter ces erreurs, il est essentiel de configurer le système pour conserver l'adresse IP d'origine de l'utilisateur, en utilisant des en-têtes spécifiques fournis par la technologie adoptée, tels que X-Forwarded-For o CF-Connecting-IP. En l'absence d'une telle configuration, les journaux deviennent non seulement inutilisables à des fins d'enquête, mais peuvent également exposer le fournisseur de services à de potentielles violations de la réglementation, notamment dans des contextes réglementés tels que ceux de GDPR ou la législation italienne.
Pourquoi cette erreur se produit-elle ?
Les technologies de proxy inverse et les CDN agissent comme intermédiaires entre l'utilisateur et le serveur d'origine. Lorsqu'une requête passe par un proxy comme Varnish ou un CDN comme Cloudflare, le serveur Web d'origine ne voit que l'adresse IP du proxy et non celle du client réel. Cela se produit car la connexion entre le proxy et le serveur d'origine ne préserve pas l'adresse IP de l'utilisateur à moins qu'elle ne soit correctement configurée.
Comment éviter de consigner l'adresse IP du proxy
Avec Vernis
Varnish, étant une technologie de cache de proxy inverse, ne gère pas directement le trafic HTTPS, mais s'appuie sur un serveur comme NGINX ou Caddy pour la terminaison SSL. Pour garantir que l'adresse IP réelle de l'utilisateur soit enregistrée, vous devez configurer la journalisation lors de la terminaison HTTPS. Par exemple :
- Configuration Nginx o Caddie pour ajouter l'en-tête
X-Forwarded-Forà la demande entrante. Cet en-tête inclut l'adresse IP d'origine du client. - Sur Varnish, configurez les journaux pour lire et enregistrer l'adresse IP de l'en-tête
X-Forwarded-For, plutôt que l'adresse IP de la connexion directe.
Exemple de configuration dans Varnish VCL :
sub vcl_recv {set req.http.X-Real-IP = client.ip; }
Avec Cloudflare et d'autres CDN
Cloudflare et les services similaires (Akamai, Incapsula by Imperva, Sucuri, Fastly) fournissent des guides spécifiques pour réinitialiser la véritable adresse IP de l'utilisateur. Il faut :
- Configurez le serveur Web d'origine (par exemple NGINX ou Apache) pour lire les en-têtes personnalisés ajoutés par le CDN, tels que
CF-Connecting-IP(Cloudflare) ouTrue-Client-IP(Akamaï). - Activez le Module IP réel dans NGINX ou le module équivalent dans Apache, en spécifiant les plages IP CDN comme proxys de confiance.
Exemple de configuration pour NGINX avec Cloudflare :
set_real_ip_from 173.245.48.0/20 ; # Plages IP Cloudflare set_real_ip_from 103.21.244.0/22 ; real_ip_header CF-Connecting-IP ;
Avec d'autres CDN
Cette approche s'applique également à d'autres CDN qui fonctionnent comme des proxys inverses. Par exemple:
- Rapidement: Utilisez l'en-tête
Fastly-Client-IP. - Sucuri: Utilisez l'en-tête
X-Forwarded-For. - Encapsuler (Imperva): Utilisez l'en-tête
True-Client-IP.
Implications et risques
Une mauvaise configuration de la journalisation des adresses IP réelles peut avoir des conséquences importantes :
- Conformité RGPD et législation italienne: Si les journaux ne contiennent que des IP proxy, ils peuvent ne pas être considérés comme valables pour reconstituer les activités d'un utilisateur en cas de demandes légales.
- sécurité: Les outils de détection d'intrusion ou d'analyse d'anomalies peuvent être inefficaces s'ils ne fonctionnent pas avec les adresses IP réelles des utilisateurs.
- Débogage et analyse du trafic: La visibilité sur le comportement réel des utilisateurs est compromise.
Pour éviter les erreurs de gestion des journaux lors de l'utilisation de proxys inverses et de CDN, il est essentiel de configurer les serveurs pour enregistrer les véritables adresses IP des utilisateurs, en exploitant les en-têtes appropriés fournis par chaque technologie. Que vous utilisiez Varnish , NGINX , Cloudflare , Akamai , Incapsula ou d'autres solutions, le respect des bonnes pratiques de restauration d'IP est indispensable pour garantir des journaux fiables et conformes.
conclusion
La gestion des journaux de serveur web est essentielle pour garantir la conformité légale, la sécurité et la transparence. En Italie, la réglementation impose une conservation rigoureuse des journaux, en respectant à la fois les règles strictes du Code des communications électroniques et les principes généraux du RGPD , tels que la minimisation des données et les limitations de leur conservation. Cet équilibre doit être scrupuleusement préservé, notamment lors de l'utilisation de technologies avancées comme les proxys inverses et les CDN.
L'utilisation de services comme Cloudflare , Akamai , Fastly ou Varnish complexifie la gestion des adresses IP réelles, qui peuvent être remplacées par des adresses IP de proxy en cas de configuration incorrecte. Cette erreur peut invalider les journaux à des fins légales ou de sécurité et en réduire l'utilité pour l'analyse technique. Il est donc essentiel de mettre en œuvre les configurations nécessaires pour enregistrer correctement les adresses IP réelles, par exemple en utilisant les en-têtes spécifiques des technologies de proxy inverse.
De plus, il est essentiel d’établir une communication claire avec les clients, surtout lorsqu’ils gèrent eux-mêmes leurs domaines. Dans les étapes préliminaires du contrat, les fournisseurs d’hébergement doivent informer les clients des impacts potentiels des CDN ou des proxys inverses sur la journalisation. Si un client décide d'utiliser des technologies telles que Cloudflare, il est important qu'il en informe le fournisseur pour s'assurer que le système est correctement configuré.

