
Table des matières de l'article :
L'expression « Linus Torvalds est un pare-feu humain » était à l'origine une plaisanterie, mais elle décrit bien la réalité : le noyau Linux intègre un filtre humain très strict , capable de s'alarmer même pour des modifications « mineures ». Si un problème relativement mineur peut déclencher une tempête et bloquer un correctif, imaginez ce qui se passerait si l'on tentait d'y introduire du code malveillant ou une porte dérobée.
Il est important de préciser d'emblée : nous n'affirmons pas qu'il existe des portes dérobées . En effet, dans l'épisode récent qui a relancé le débat, il n'en est rien. Une requête d'intégration, jugée « inutile », a été catégoriquement rejetée. Soumise tardivement pendant la période de fusion, elle contenait une fonction utilitaire générique qui, en résumé, fusionnait deux valeurs 16 bits en une valeur 32 bits . Il n'y a pas de complot : un simple problème de timing et un mauvais choix de conception . Ce cas n'en reste pas moins révélateur, car il illustre la précision et la rigueur du contrôle éditorial exercé sur le contenu du noyau.
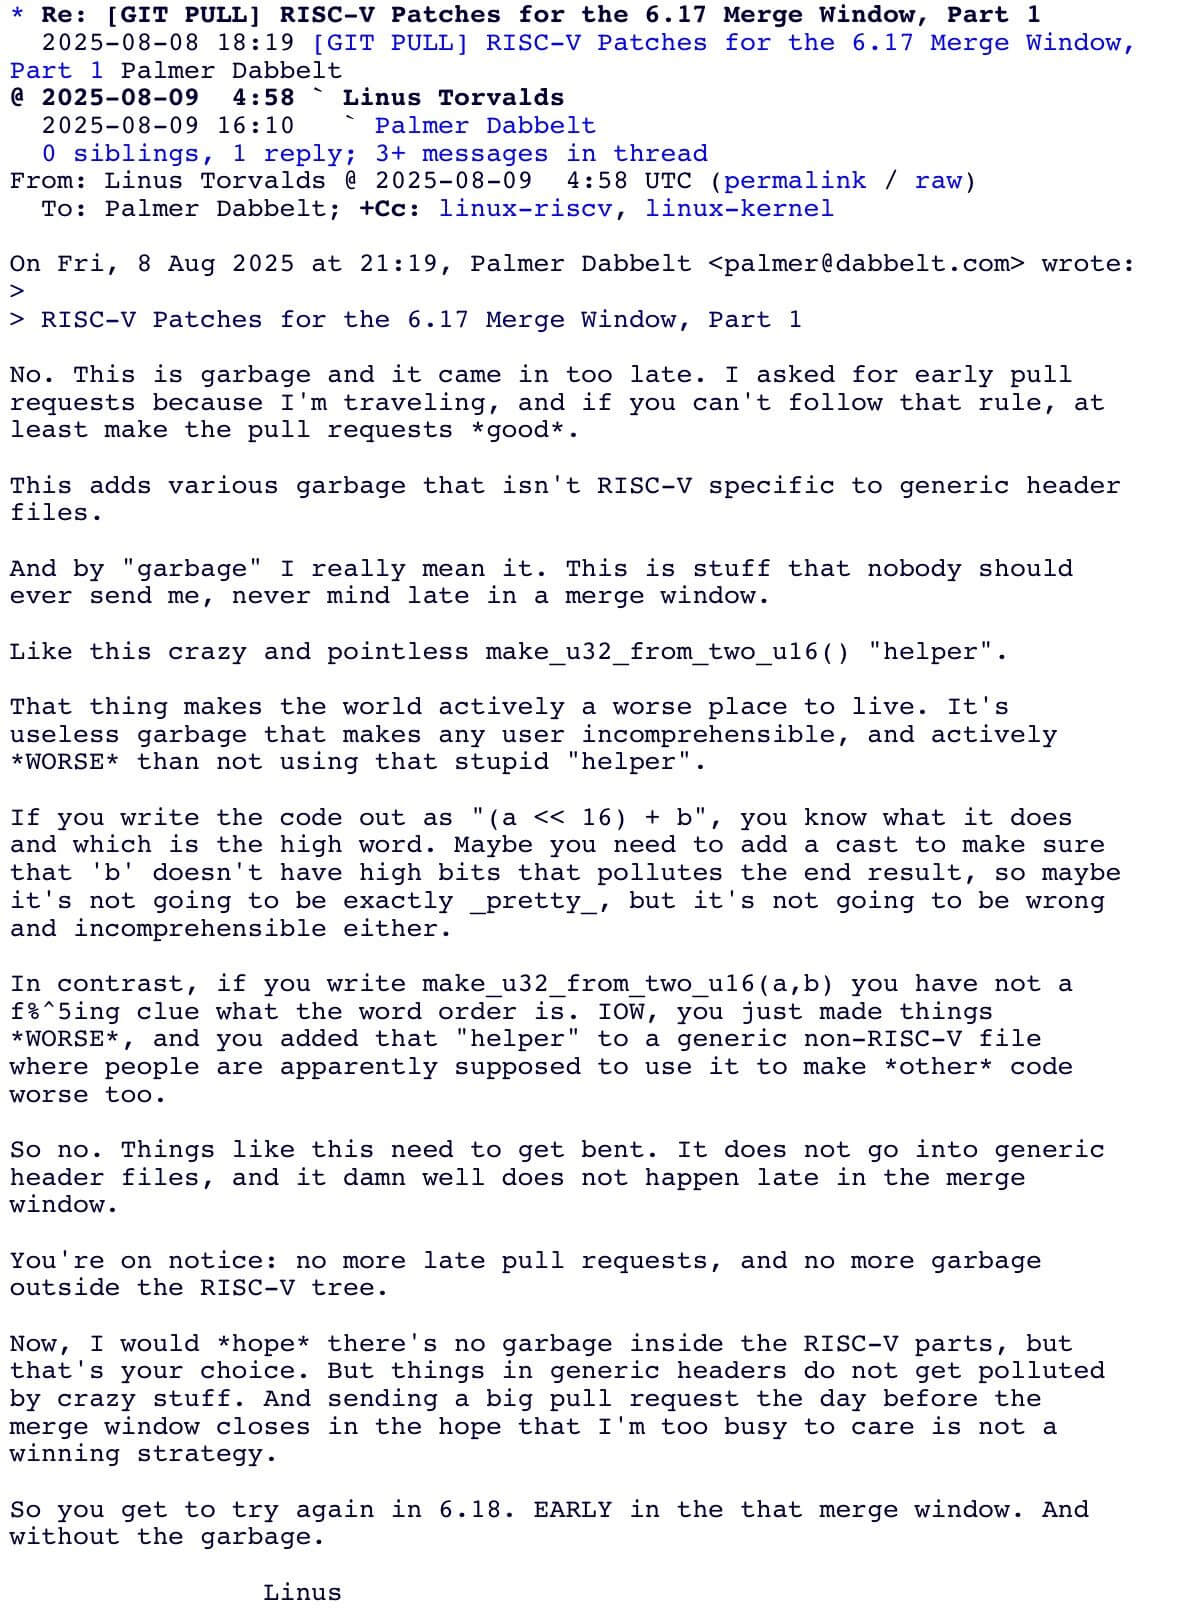
Pourquoi un « non » bruyant est une mesure de sécurité pratique
À première vue, cette réaction peut sembler excessive. Mais ceux qui apprécient Torvalds — et ils sont nombreux — l'apprécient précisément pour son alliance de maîtrise technique et de communication directe et sans fioritures . L'important n'est pas le style, plus ou moins direct, mais le message technique . Un assistant « pratique » placé dans un en-tête générique ouvre la porte à des utilisations inappropriées , à des ambiguïtés sémantiques et à de mauvaises habitudes. Écrire une ligne claire et explicite localement est une chose, mais créer une abstraction opaque qui, de par sa visibilité, pourrait se retrouver n'importe où en est une autre.
Il n'est pas nécessaire d'invoquer des failles de sécurité pour justifier une évaluation négative. La sécurité logicielle est une question de degrés : chaque couche d'opacité supplémentaire, chaque refactorisation « ornementale », chaque utilitaire « générique » complexifie l'audit et déplace l'attention de la clarté vers la facilité d'utilisation. C'est précisément là que le « pare-feu humain » prend toute son importance : il impose les règles explicites, décourage les pratiques opaques et protège les limites du système.
« Profiter de la distraction » : un schéma inquiétant
Nombreux sont ceux qui ont souligné un point : il n'y a pas eu de manœuvre détournée ; quelqu'un a tenté d'imposer une modification superflue en profitant de la situation (fin de la période de fusion, extraction importante, refactorisation périphérique). Cette démarche a peut-être été faite de bonne foi ; c'est souvent le cas. Mais le schéma persiste : regrouper de nombreux éléments différents dans une seule proposition, en y glissant une nouvelle abstraction « générique ».
C'est un schéma bien connu, même dans des scénarios moins anodins : les attaques de la chaîne d'approvisionnement se présentent rarement sous forme de lignes de code ouvertement malveillantes ; elles préfèrent se dissimuler dans les refactorisations, les macros, les fonctions d'assistance et les fichiers partagés . C'est pourquoi refuser catégoriquement une fonction d'assistance douteuse aujourd'hui peut éviter bien des problèmes demain . Non pas parce qu'il y a un pirate informatique à l'œuvre, mais parce que cela réduit les cachettes potentielles pour les pirates.
Comment fonctionne réellement l'audit du noyau
Pour éviter tout malentendu : le noyau n’est pas dirigé par un seul homme . Son architecture sociale est stratifiée.
-
Responsables de la maintenance des sous-systèmes (système de fichiers, réseau, architectures, pilotes) qui collectent les correctifs, en discutent sur les listes de diffusion et les testent.
-
Fusionner les fonctionnalités au début du cycle de développement ; puis corriger uniquement les problèmes jusqu'à la publication.
-
Les demandes de fusion des branches de maintenance sont envoyées à Linus, qui fait office de rédacteur en chef.
-
Normes culturelles établies : préférence pour un code explicite, une portée limitée, pas de « correctifs omnibus », pas d’utilitaires génériques sans justification solide.
Torvalds est le filtre ultime et, surtout, le gardien des principes . Lorsqu'il perçoit qu'un changement dépasse les limites (par exemple, en introduisant un élément inhabituel dans un titre courant), il freine des quatre fers. Il peut le faire avec plus ou moins de tact, mais la cohérence des critères est la véritable garantie.
Le parallèle avec les pressions externes (le « cas Signal » comme avertissement)
Quand on plaisante sur les « portes dérobées gouvernementales », ce n'est pas sans fondement. Les pressions politiques et réglementaires en faveur de formes d'« accès exceptionnel » aux systèmes chiffrés existent depuis des années ; elles refont surface de temps à autre sous forme de propositions comme l'analyse côté client . Cela n'affecte pas directement le noyau, mais le mécanisme est similaire : déplacer la frontière.
Si une réglementation exige l'intégration d'une analyse préventive côté client, quelqu'un devra bien écrire ce code . C'est là que l'open source révèle toute sa valeur : débats publics, examens rigoureux et rejet des « utilitaires » qui se transforment en chevaux de Troie culturels . Cette leçon s'applique également à Linux : plus les limites sont claires, moins il y a de place pour les fonctionnalités « pratiques » qui ouvrent des voies détournées.
L'effet Torvalds : la franchise comme outil de gouvernance
Beaucoup apprécient Linus précisément parce qu'il « dit ce qu'il pense ». Cela peut heurter certaines sensibilités, mais c'est efficace car cela aligne les intérêts : si vous proposez une modification, vous devez être capable de la justifier techniquement . Il ne suffit pas de dire « c'est plus lisible », « c'est plus moderne », « cela simplifie le code » : il faut démontrer où , combien , à quel prix , et surtout pourquoi cela doit se trouver dans un emplacement partagé.
Cette franchise n'est pas un mythe : c'est une règle de gouvernance . Elle permet de gagner du temps, évite que de vaines promesses de refactorisation ne masquent un manque de fond et envoie un message clair aux contributeurs : jouez franc jeu, soyez explicites et ne prenez pas de raccourcis.
La question inconfortable : dans quelle mesure la centralisation est-elle soutenable ?
Nous arrivons à un point qui inquiète beaucoup de monde : un modèle qui repose, au final, sur le « bon vieux Linus » est-il vraiment viable ? C’est une question légitime. Le risque ne se limite pas au fameux facteur « bus » ; il concerne aussi la transposition culturelle : le style des dirigeants influence les comportements.
La meilleure solution n’est pas de « dé-linuxiser » le noyau, mais de diffuser la culture . En pratique :
-
Mettre en place des équipes d'évaluation compétentes au sein des sous-systèmes, dotées d'un véritable pouvoir de veto et de responsabilités clairement définies.
-
Documentez les principes avec des exemples concrets de correctifs rejetés/acceptés et leurs raisons, afin que la méthode reste valable même si les noms changent.
-
Gestion de la relève : rotations, mentorat, élargissement du réseau de mainteneurs.
Ainsi, la centralisation devient une centralisation des principes , et non des personnes. Et nous pouvons sincèrement espérer que le « bon vieux Linus » ne sera jamais compromis – sans pour autant en faire le seul pilier de notre sécurité.
Où sont les vrais risques aujourd’hui ?
Si l'on veut parler sérieusement des « portes dérobées », il faut examiner où elles sont le plus susceptibles d'apparaître et ne pas se concentrer uniquement sur le noyau. Les points critiques se trouvent ailleurs.
- Bibliothèques et outils de base Moins surveillés mais omniprésents – compresseurs, analyseurs, installateurs – sont une cible parfaite : ils vivent partout, souvent avec moins de surveillance, et un seul bug ou changement malveillant peut avoir des répercussions sur des milliers de systèmes.
- Chaînes de construction et CI Les autorisations excessives, les secrets partagés et les contrôles de signature laxistes constituent une autre faiblesse : si un attaquant compromet le pipeline, il peut injecter du code modifié directement dans les artefacts, sans même toucher la source publique.
- Ensuite il y a les dépendances transitivesPaquets entrant automatiquement, souvent sans versions fixes ni vérification. Idéal pour les attaques de typosquattage ou les piratages de comptes de mainteneurs.
- Enfin, je refactorisation massive Ils affectent des dizaines de fichiers sans aucun bénéfice mesurable. Ils génèrent du bruit, compliquent la révision et offrent une occasion idéale de masquer les modifications indésirables.
Le noyau, malgré ses imperfections, est plus difficile à falsifier précisément parce que le processus de vérification est rigoureux et implacable. Ceux qui distribuent des logiciels à des milliers d'utilisateurs devraient suivre cet exemple : adopter cette même rigueur au niveau des politiques , et ne pas compter sur la bonne volonté d'une seule personne.
Moins de mythe, plus de méthode. Et le « pare-feu humain » reste actif.
En résumé, personne n'a inséré de porte dérobée dans le noyau : le rejet a été motivé par des raisons techniques et procédurales – un mauvais timing, une ambiguïté et un emplacement dans des en-têtes partagés. C'est précisément ainsi qu'un projet d'envergure mondiale devrait fonctionner : viser l'excellence même sur les « petits détails », car ce sont eux qui favorisent les compromis plus graves.
Parallèlement, il est pertinent de s'interroger sur la viabilité d'une dépendance à une seule figure charismatique. La solution n'est pas de cesser de l'apprécier, mais de transformer son style en règles transmissibles : clarté, limites, responsabilité. Si nous établissons ces principes, la protection humaine devient un attribut de la communauté , et non d'un seul individu.
En attendant, Linus Torvalds est un rempart humain . Non pas parce qu'il est infaillible ou immortel, mais parce qu'il incarne une manière de protéger le code : pas de raccourcis, pas de magie, pas d'« aide » mal placée. Et s'il s'élève sur un détail comme celui-ci, nous pouvons dormir un peu plus tranquilles : le jour où quelqu'un tentera de le forcer à agir, ce rempart saura se faire entendre – et, surtout, il saura dire non.

