

Table des matières de l'article :
En matière de performance web, l'attention se porte souvent sur la mise en cache des pages complètes, les CDN, la compression Brotli, l'optimisation des images et l'optimisation du front-end. Ce sont là des aspects importants, sans aucun doute. Cependant, un élément beaucoup moins visible, mais extrêmement utile, peut améliorer considérablement le TTFB et l'optimisation du budget d'exploration : le code d'état HTTP 304 Not Modified.
La redirection 304 est un mécanisme qui fonctionne en arrière-plan. Elle n'embellit pas la page, ne modifie pas sa mise en page et n'ajoute aucune fonctionnalité visible pour l'utilisateur. Pourtant, elle permet d'éviter les transferts inutiles, de réduire la charge du serveur et du réseau, d'améliorer la vitesse perçue et d'optimiser le fonctionnement des robots d'exploration. Dans un contexte où chaque milliseconde compte et où toute ressource gaspillée peut devenir un goulot d'étranglement, l'utilisation judicieuse des requêtes conditionnelles devient un élément essentiel d'une stratégie d'optimisation efficace.
Comprendre le fonctionnement réel des redirections 304, leur date de retour, les en-têtes qui les régissent et leur impact sur les navigateurs, les proxys, les CDN et les robots des moteurs de recherche est essentiel pour ceux qui gèrent des sites à fort trafic, des sites de commerce électronique, des portails de publication ou tout projet où les performances et l'exploration ont un impact direct sur l'activité.
Qu'est-ce que le code HTTP 304 Non modifié ?
Le code 304 Not Modified indique que la ressource demandée par le client est identique à la version déjà présente dans le cache local du demandeur. Autrement dit, le navigateur ou le robot d'exploration interroge le serveur : « Cette ressource a-t-elle été modifiée depuis mon dernier téléchargement ? » Si la réponse est négative, le serveur ne renvoie pas l'intégralité du contenu, mais uniquement l'en-tête avec le statut 304.
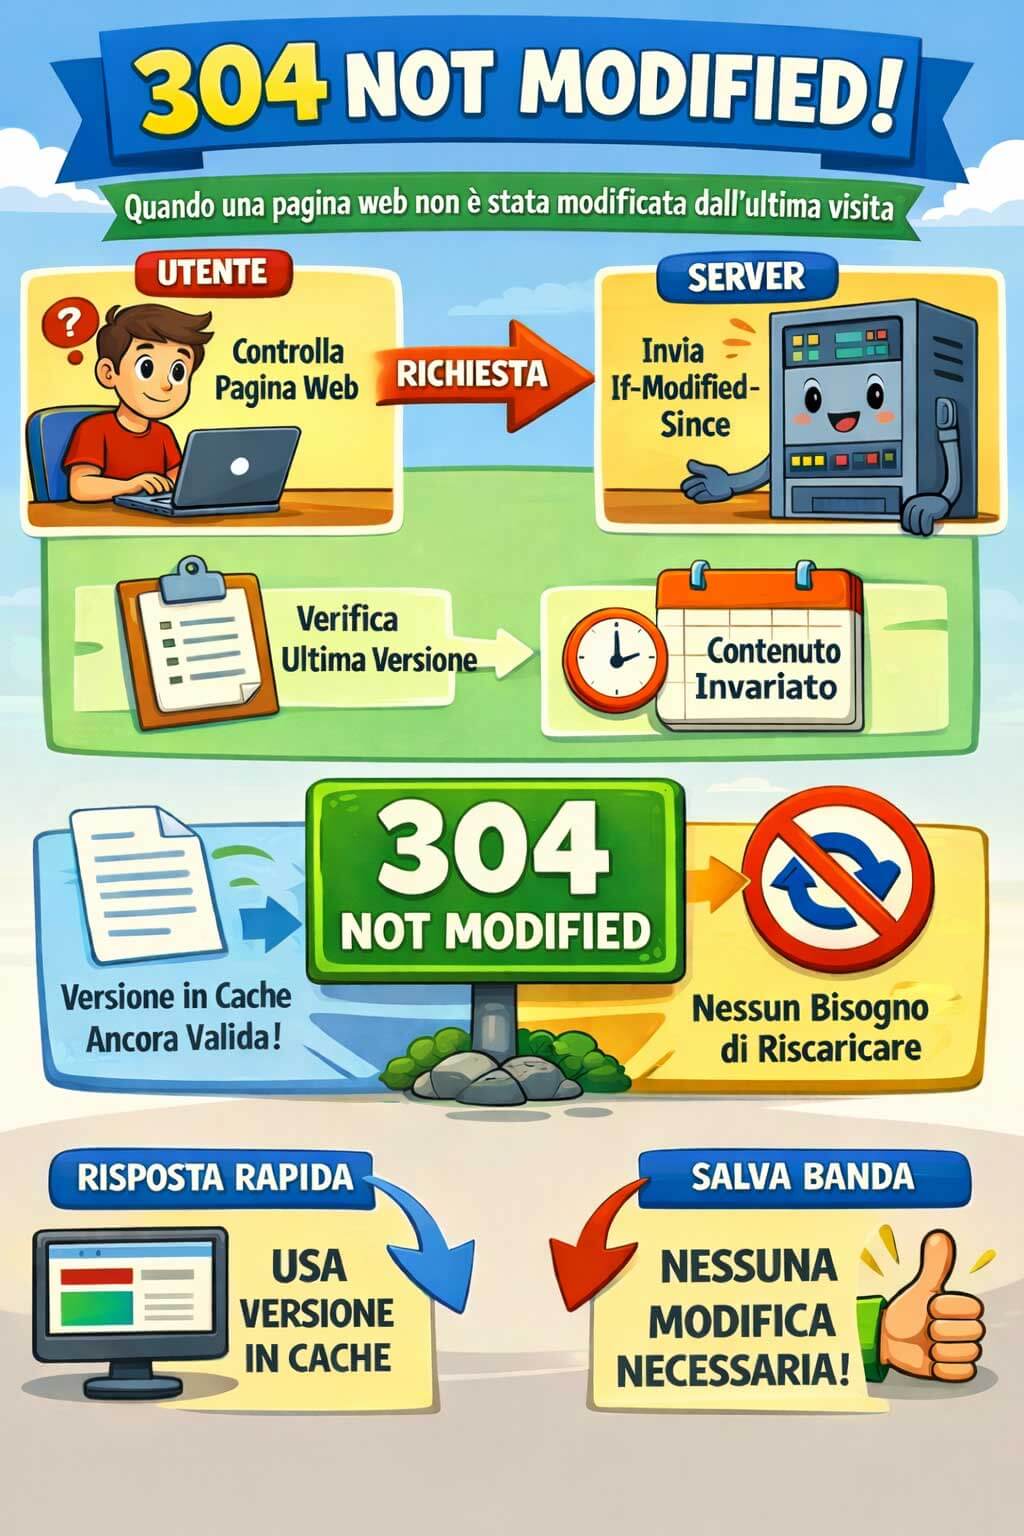
Il est important de clarifier un point : 304 n'est pas une réponse de cache arbitrairemais le résultat d'un demande conditionnelleLe client envoie une requête avec des en-têtes comme If-Modified-Since ou If-None-MatchLe serveur compare ensuite ces valeurs avec l'état actuel de la ressource. Si la ressource n'a pas changé, il répond par un code 304 ; si elle a changé, il répond normalement. 200 OK et soumettre le nouveau contenu.
Ce mécanisme est particulièrement efficace car il évite le retransfert de fichiers HTML, CSS, JavaScript, d'images, de polices ou d'autres ressources déjà en possession du client. L'avantage ne se limite pas à la bande passante : il réduit également la charge du serveur et, dans de nombreux cas, améliore le temps de traitement de la requête.
Pourquoi le protocole 304 peut améliorer le TTFB
Le TTFB ( Time To First Byte) mesure le temps écoulé entre l'envoi d'une requête et la réception du premier octet de la réponse. Cette métrique dépend de plusieurs facteurs : la latence du réseau, le traitement côté serveur, l'accès à la base de données, le routage de la requête via un proxy ou un CDN, et la capacité du système à diffuser rapidement le contenu.
Lorsqu'une ressource peut être validée avec une requête conditionnelle et fermée avec une 304 non modifiéLe serveur n'a pas besoin de reconstruire l'intégralité de la charge utile à envoyer. Dans de nombreux cas, il n'a même pas à effectuer toutes les opérations requises pour un code 200 complet. Si la logique de validation est bien implémentée, la vérification ETag o Last-Modified C'est beaucoup moins cher que de produire et de distribuer la totalité de la ressource.
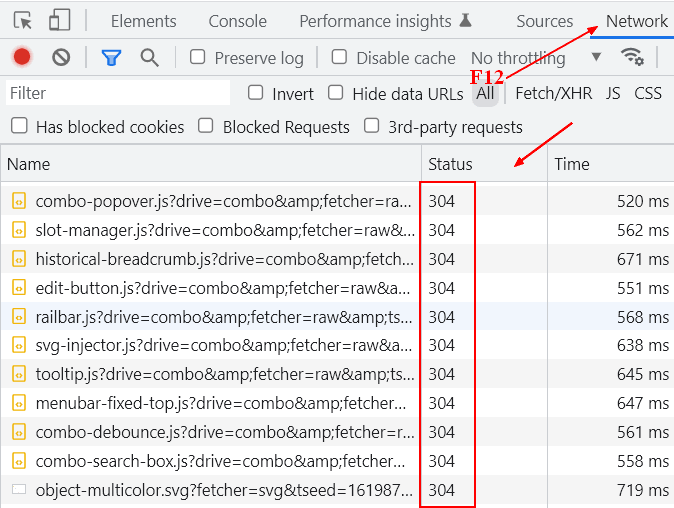
Pour les ressources statiques, l'avantage est évident. Au lieu de renvoyer un fichier CSS de plusieurs centaines de kilo-octets ou une image, le serveur ne renvoie qu'une réponse légère, contenant les en-têtes essentiels. Pour le navigateur, cela signifie qu'il peut immédiatement réutiliser la copie mise en cache. Pour l'infrastructure, cela se traduit par une réduction du trafic, des E/S, de l'utilisation du processeur et de la concurrence pour les ressources.
Il est important de préciser que la redirection 304 ne réduit pas miraculeusement le TTFB dans tous les cas . Si l'application doit toujours charger des piles PHP, interroger la base de données, exécuter des plugins gourmands en ressources, et ne constate qu'ensuite que la ressource n'a pas changé, le gain peut être considérablement réduit. Le véritable avantage se manifeste lorsque la validation est effectuée efficacement, au plus près du serveur web, du cache du proxy inverse ou du CDN.
La relation entre la validation du cache et le transfert de contenu
Pour comprendre le rôle de 304, nous devons faire la distinction entre deux concepts souvent confondus : l’expiration du cache et la validation du cache.
L'expiration du cache est régie par des directives telles que Cache-Control: max-age=... o ExpiresCes en-têtes indiquent au client combien de temps il peut considérer une ressource comme valide sans même avoir à retourner au serveur pour confirmation.
La validation du cache, quant à elle, intervient lorsque la ressource doit être vérifiée. Dans ce cas, le client envoie une requête conditionnelle et le serveur répond par un code 304 si rien n'a changé, ou par un code 200 avec le nouveau contenu si la ressource a été mise à jour.
Ces deux mécanismes sont utiles, mais leurs rôles diffèrent. L'expiration seule ne suffit pas toujours, car certains contenus doivent être vérifiés plus fréquemment. La validation seule, sans une bonne politique de mise en cache, risque de générer un trop grand nombre de requêtes inutiles. Une configuration bien conçue combine les deux aspects : définir des durées de mise en cache cohérentes et utiliser ETag o Last-Modified valider les ressources en cas de besoin.
Les en-têtes qui rendent possible le 304
Le fonctionnement du 304 s'articule principalement autour de deux familles de têtes.
Le premier est Last-ModifiedLe serveur communique la date et l'heure de la dernière modification de la ressource. Lors de la prochaine requête, le client peut envoyer If-Modified-Since avec cette valeur. Si le fichier n'a pas été modifié depuis, le serveur renvoie un code 304.
Le second est EtagIl s'agit d'un identifiant unique pour la version de la ressource. Il peut être calculé de différentes manières : hachage du contenu, inode et horodatage, révision logique du fichier, empreinte numérique de l'application. Le client stocke cette valeur et la transmet dans les requêtes suivantes. If-None-MatchSi l'ETag correspond à l'ETag actuel, le serveur répond par un code 304.
En général, l'ETag est plus précis car il ne dépend pas uniquement de la date de modification, mais de l'état réel de la ressource. Cependant, dans les environnements distribués, sa gestion doit être rigoureuse. Si plusieurs nœuds génèrent des ETags différents pour une même ressource, des invalidations incohérentes et la perte des avantages de la mise en cache peuvent survenir. Ce scénario est assez fréquent dans les clusters comportant différents systèmes de fichiers, plusieurs conteneurs ou des serveurs web mal synchronisés.
C’est pourquoi, dans de nombreuses infrastructures à hautes performances, il est préférable d’utiliser Last-Modified pour un contenu statique simple ou des ETags cohérents générés au niveau de l'application ou du CDN, évitant ainsi les implémentations automatiques incontrôlables.
304 et budget d'exploration : pourquoi c'est important pour le référencement technique aussi
Le concept de budget d'exploration désigne, en termes simples, la quantité de ressources qu'un moteur de recherche est disposé à consacrer à l'exploration d'un site web. Tous les sites ne sont pas soumis aux mêmes limitations, mais en général, toute inefficacité de l'exploration peut entraîner une baisse du nombre de visites, des mises à jour plus lentes et une indexation plus lente des modifications.
Le code 304 est également utile ici car il permet aux robots d'exploration de vérifier rapidement les ressources connues sans avoir à télécharger l'intégralité du contenu à chaque fois. Lorsqu'un robot demande une page ou une ressource statique et reçoit la confirmation qu'elle n'a pas été modifiée, le processus est plus fluide, tant pour le moteur de recherche que pour le serveur d'origine.
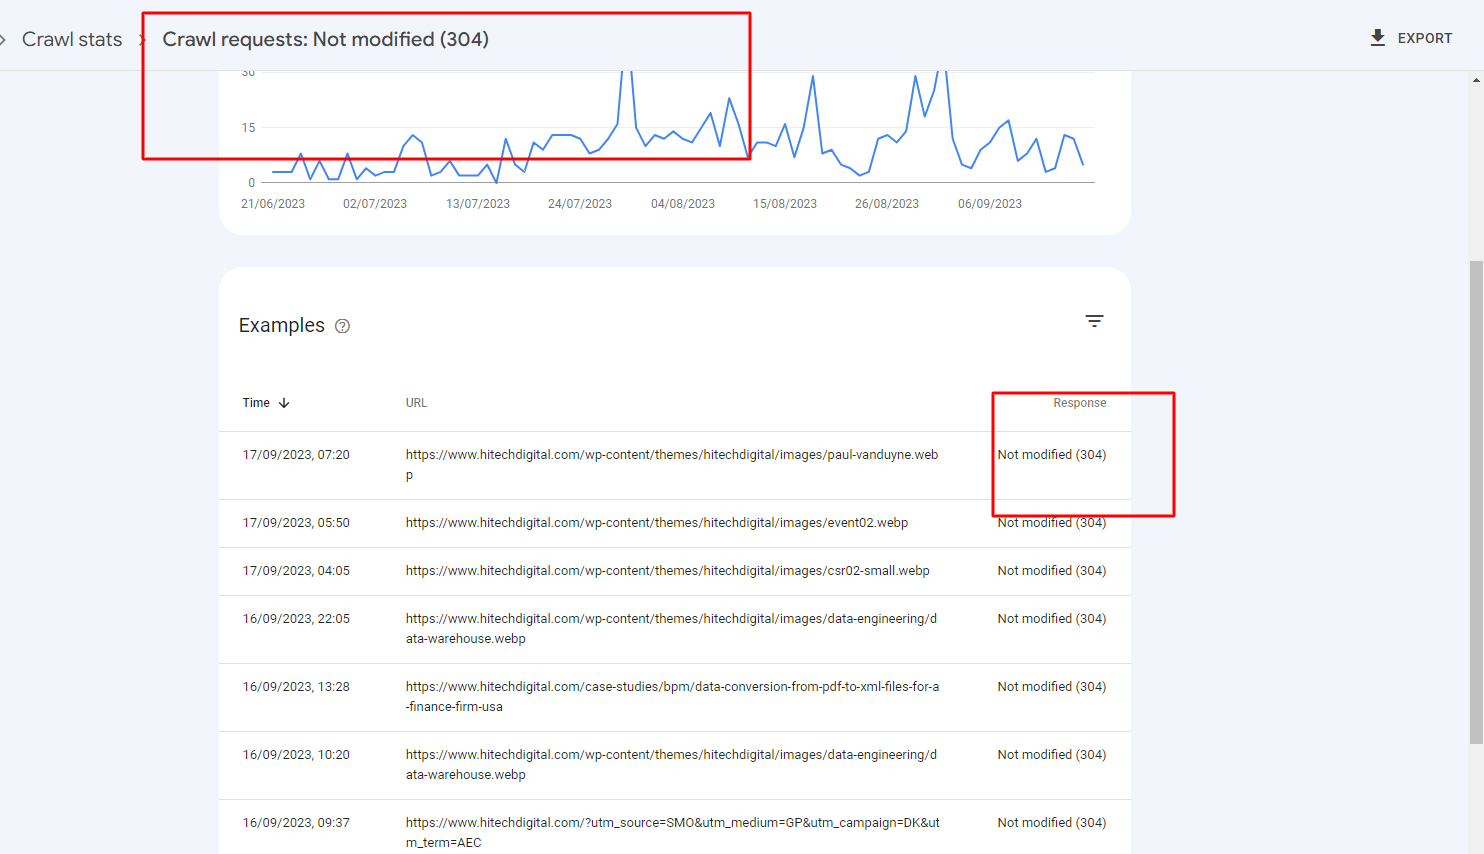
Ceci est particulièrement pertinent pour les sites comportant de nombreuses pages, de nombreuses ressources, des modèles partagés et un contenu partiellement mis à jour. Si le robot d'exploration peut valider efficacement les éléments inchangés, le serveur consomme moins de bande passante et de ressources. Il en résulte une exploration plus ordonnée et durable, notamment pour les projets de grande envergure.
Bien sûr, il ne faut pas simplifier à l'excès : une redirection 304 n'améliore pas automatiquement votre référencement ni votre budget d'exploration. Cependant, elle contribue à un environnement techniquement plus propre, moins encombré et plus efficace. Dans les contextes vastes ou complexes, cette efficacité se traduit par un avantage concret.
Le cas des ressources statiques : où 304 excelle
S'il y a bien un domaine où la redirection 304 démontre immédiatement son utilité, c'est celui des ressources statiques . Les fichiers CSS, JavaScript, les images, les polices et les fichiers multimédias sont souvent des ressources qui ne changent pas en permanence, mais qui sont demandées de manière répétée par les utilisateurs et les robots.
Imaginez un site WordPress, Magento ou PrestaShop avec des dizaines de fichiers frontend chargés sur chaque page. Sans mise en cache et validation adéquates, le navigateur risque de demander continuellement des ressources qu'il possède déjà, recevant systématiquement des réponses complètes (code 200). En revanche, avec des en-têtes bien configurés, il peut réutiliser le cache et, si nécessaire, valider rapidement les ressources, obtenant ainsi des redirections 304.
L'avantage est double. D'une part, cela réduit la fréquence de navigation, notamment pour les utilisateurs réguliers. D'autre part, cela diminue la charge globale sur le serveur. Ceci est d'autant plus important lors des pics d'activité, lorsque des milliers de requêtes simultanées pour des fichiers identiques peuvent saturer les ressources qui devraient être réservées au contenu dynamique.
Sur les ressources versionnées via l'empreinte digitale dans le nom du fichier, par exemple app.8f3a21.cssOn peut même envisager une mise en cache très agressive. Dans ce cas, les redirections 304 sont moins fréquentes car le fichier, tant que son nom reste inchangé, est considéré comme immuable. C'est souvent la stratégie idéale. Cependant, lorsque la durée de vie est courte ou qu'une validation est nécessaire, les redirections 304 demeurent précieuses.
Plaidoyer pour le HTML dynamique : attention à ne pas vous tromper.
Le passage des ressources statiques au HTML dynamique complexifie les choses. Toutes les pages HTML ne se prêtent pas aussi bien à la validation conditionnelle. Une page d'accueil avec un contenu fréquemment mis à jour, des widgets personnalisés, des bannières, des sections dynamiques ou des extraits de code spécifiques à l'utilisateur pourrait ne pas être une bonne candidate pour une redirection 304, du moins sans un système de cache applicatif ou un proxy inverse bien conçu.
Dans certains cas, le risque engendre plus de complexité que d'avantages. Si l'application doit encore afficher l'intégralité de la page pour déterminer si elle a été modifiée, la réponse 304 arrive trop tard pour être réellement efficace. Dans d'autres cas, des erreurs logiques peuvent survenir, le contenu variable étant considéré à tort comme inchangé.
Cela ne signifie pas que la redirection 304 est inutile en HTML. Cela signifie simplement qu'il faut l'utiliser à bon escient. Sur les pages pouvant être mises en cache, les pages d'accueil relativement stables, la documentation, les pages produits avec des mises à jour ponctuelles ou les sections éditoriales bien gérées par des proxys inverses, elle peut s'avérer très efficace. Sur les pages hautement personnalisées ou dynamiques, il est préférable de privilégier l'architecture du cache.
CDN, proxy inverse et serveur web : la redirection 304 fonctionne encore mieux.
Le comportement du code 304 est optimal lorsque sa gestion est déléguée aux couches les plus performantes de l'infrastructure : Nginx, Varnish, proxy inverse et CDN . À ces niveaux, la validation peut être effectuée sans solliciter l'intégralité de l'application à chaque fois.
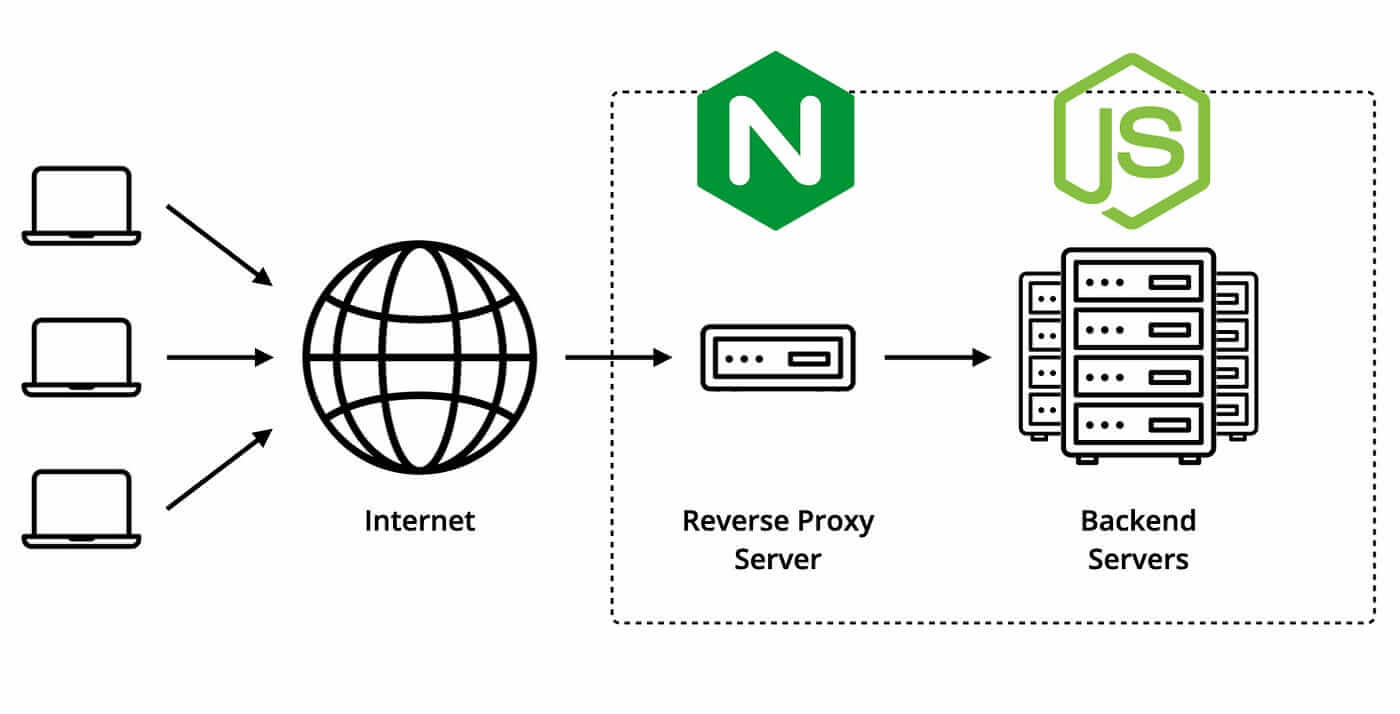
Un CDN, par exemple, peut servir directement les ressources mises en cache aux serveurs périphériques ou valider leur état auprès du serveur d'origine de manière optimisée. Un proxy inverse comme Varnish peut réduire considérablement le nombre de requêtes atteignant PHP ou le backend de l'application. Nginx peut gérer très efficacement les fichiers statiques. Last-Modified et finalement ETag.
Le principe est simple : plus la logique de validation est proche de la couche HTTP pure et éloignée du code applicatif lourd, plus la redirection 304 sera économique et utile. À l’inverse, si chaque requête doit traverser des CMS, des plugins, des ORM, des sessions et des intergiciels avant d’être validée, une grande partie de cet avantage est perdue.
Erreurs courantes lors de la mise en œuvre de la règle 304
L'une des erreurs les plus fréquentes consiste à croire que la présence de redirections 304 dans les journaux signifie que le système de cache est bien configuré. Ce n'est pas le cas. Les redirections 304 peuvent être utiles, mais elles ne doivent pas compenser une stratégie de cache inefficace . Si une ressource immuable est validée trop souvent au lieu d'être servie directement depuis le cache local du navigateur, il est possible d'améliorer le système.
Une autre erreur fréquente est l'incohérence des ETags dans les environnements multi-serveurs. Si deux nœuds renvoient des ETags différents pour un même fichier, le client aura tendance à retélécharger la ressource ou à l'invalider inutilement. Dans les clusters et les infrastructures distribuées, ce problème est beaucoup plus courant qu'on ne le pense.
Se pose ensuite le problème des réponses dynamiques mal gérées (redirections 304). Si le code HTML contient des éléments qui varient selon l'utilisateur, la session, le panier ou la géolocalisation, une validation simpliste peut entraîner un comportement incorrect. Dans ce cas, il est essentiel de bien séparer le contenu mis en cache du contenu personnalisé.
Enfin, méfiez-vous des plugins ou des couches d'application qui définissent des en-têtes conflictuels, par exemple Cache-Control: no-cache ainsi qu'une logique visant à favoriser la validation. Lorsque les politiques sont confuses, il en résulte souvent un flux inefficace de requêtes et de réponses.
Comment vérifier si votre 304 fonctionne correctement
Pour déterminer si la redirection 304 est réellement utile dans votre architecture, il est essentiel d'analyser correctement les données. Les journaux du serveur web constituent un bon point de départ : ils indiquent le nombre de requêtes fermées par une redirection 304, les ressources concernées et la fréquence de ces fermetures. Toutefois, ces données doivent être interprétées dans leur contexte.
Il est utile d'analyser les en-têtes avec curl -I, les outils de développement du navigateur et les en-têtes renvoyés par le CDN ou le proxy inverse. Au moins quatre éléments doivent être vérifiés : la présence de Cache-Control, présence de Last-Modified o ETag, la cohérence des réponses entre les différents nœuds et le comportement du navigateur lors des rechargements ultérieurs.
Du point de vue des performances, il est pertinent de comparer le coût moyen d'une réponse 200 et d'une réponse 304 pour un même type de ressource. Si le serveur continue de consacrer trop de temps à la génération de réponses 304, cela signifie que la validation est placée trop haut dans la pile d'exécution ou qu'elle est implémentée de manière inefficace.
D'un point de vue technique SEO, vous pouvez analyser le comportement des robots d'exploration dans les journaux, afin de déterminer si des bots comme Googlebot effectuent des requêtes conditionnelles et quels types de ressources sont le plus souvent validés. Cela vous permet de vérifier si le site fournit des signaux HTTP clairs et cohérents.
Une stratégie intelligente : redirection 304 lorsque nécessaire, mise en cache agressive lorsque possible
La meilleure approche n'est pas d'utiliser systématiquement les redirections 304, mais de les utiliser efficacement là où elles sont pertinentes . Pour les ressources statiques et versionnées, un cache long et performant est souvent la solution optimale : les fichiers sont alors identifiés et téléchargés uniquement lorsque leur nom change. Pour les ressources qui ne sont pas totalement immuables, la redirection 304 est idéale comme outil de validation. En revanche, pour le HTML, son utilisation doit être évaluée au cas par cas en fonction de la couche de cache, de la stabilité du contenu et du coût de génération.
En résumé, la redirection 304 doit être considérée comme faisant partie intégrante d'une stratégie globale d'optimisation HTTP . Il ne s'agit ni d'un gadget, ni d'un raccourci, et elle ne saurait se substituer à une architecture web de qualité. Toutefois, correctement configurée, elle contribue à réduire le trafic inutile, améliore la réactivité perçue et allège la charge des navigateurs et des robots d'exploration.
Conclusions
Le code HTTP 304 Not Modified est un outil souvent négligé dans les discussions marketing, mais qui, en pratique, fait toute la différence. Il contribue à améliorer le TTFB dans de nombreux cas, réduit les transferts de données inutiles, allège la charge sur l'infrastructure et les applications, et optimise l'exploration des ressources par les robots d'indexation.
Sa véritable valeur se révèle lorsqu'elle s'intègre à une stratégie cohérente : en-têtes bien conçus, validation efficace, ETags ou Last-Modified corrects, cache navigateur bien géré et configuration soignée des proxys inverses et des CDN. Dans ce contexte, la redirection 304 cesse d'être un simple code d'état et devient un véritable outil d'optimisation.
Les responsables de sites web modernes, notamment ceux à fort trafic ou à l'architecture complexe, auraient intérêt à ne pas sous-estimer cet aspect. En effet, l'amélioration des performances ne se résume pas souvent à des mises à jour spectaculaires ou à du matériel plus puissant, mais aussi à éviter les tâches inutiles . C'est précisément le principe de la redirection 304 : ne pas renvoyer les données déjà reçues par le client, afin d'économiser les ressources du processeur, de la bande passante et du temps.
Dans un écosystème web où l'efficacité, la rapidité et la durabilité technique sont de plus en plus centrales, le code 304 Not Modified reste une solution simple, essentielle et souvent extrêmement intelligente.

